

zkPass是基于zkTLS的去中心化隐私预言机协议,可在不暴露原始数据的前提下,把Web2私密数据转化为链上可验证的零知识证明。本文拆解其技术原理、ZKP代币模型、融资与生态,并附主流隐私项目对比表。
一、zkPass摘要
zkPass是一个以隐私为中心的去中心化预言机协议,核心目标是把私有的互联网数据转换成可验证的链上证明。它不需要可信第三方,不需要 OAuth 授权,也不需要网站方提供专用 API,只要网站支持标准HTTPS,zkPass 就能从中提取并验证特定字段。
支撑这套能力的是自研的zkTLS(Zero-Knowledge Transport Layer Security)协议,把原本只在证明者和数据源之间点对点运行的 TLS 加密,扩展成支持三方参与的安全通道。项目方把这套方案概括为两个关键词:三方TLS(3P-TLS)和混合零知识证明(Hybrid ZK)。
协议的核心组件叫TransGate,相当于浏览器与区块链之间的桥梁,支持任意HTTPS网站的数据提取与证明生成;配套还有字段级的数据映射工具、JS-SDK开发者套件以及证明验证。
二、完整工作流拆解
技术细节不玄乎,流程可以拆成四步:
- 三方握手:数据源、用户、zkPass节点共同完成 3P-TLS 握手,用Paillier加密生成共享会话密钥。随机的MPC 节点监听会话,各自持有共享mac_key的一部分,只能验证会话完整性,无法还原用户数据。
- 本地生成证明:用户侧用内存友好的混合 ZK 系统(VOLE-ZK 加 zk-SNARK)在浏览器或设备本地生成零知识证明,毫秒级完成,原始数据不出设备。
- 上链或私下分发:证明以soul-zkSBT之类的形式提交链上,或按需私下共享,验证方只能确认”这件事是真的”,看不到背后的数据。
- 业务集成:企业通过低代码SDK接入,凭证明授予访问权限或特权,无需存储用户敏感信息。
值得一提的是它的”混合模式”:默认的代理模式效率最高,遇到会封锁同账号多IP请求的服务器时,自动切换到 MPC 模式,由证明者与验证者分别作为独立客户端访问数据源,几乎能适配所有 HTTPS 网站。
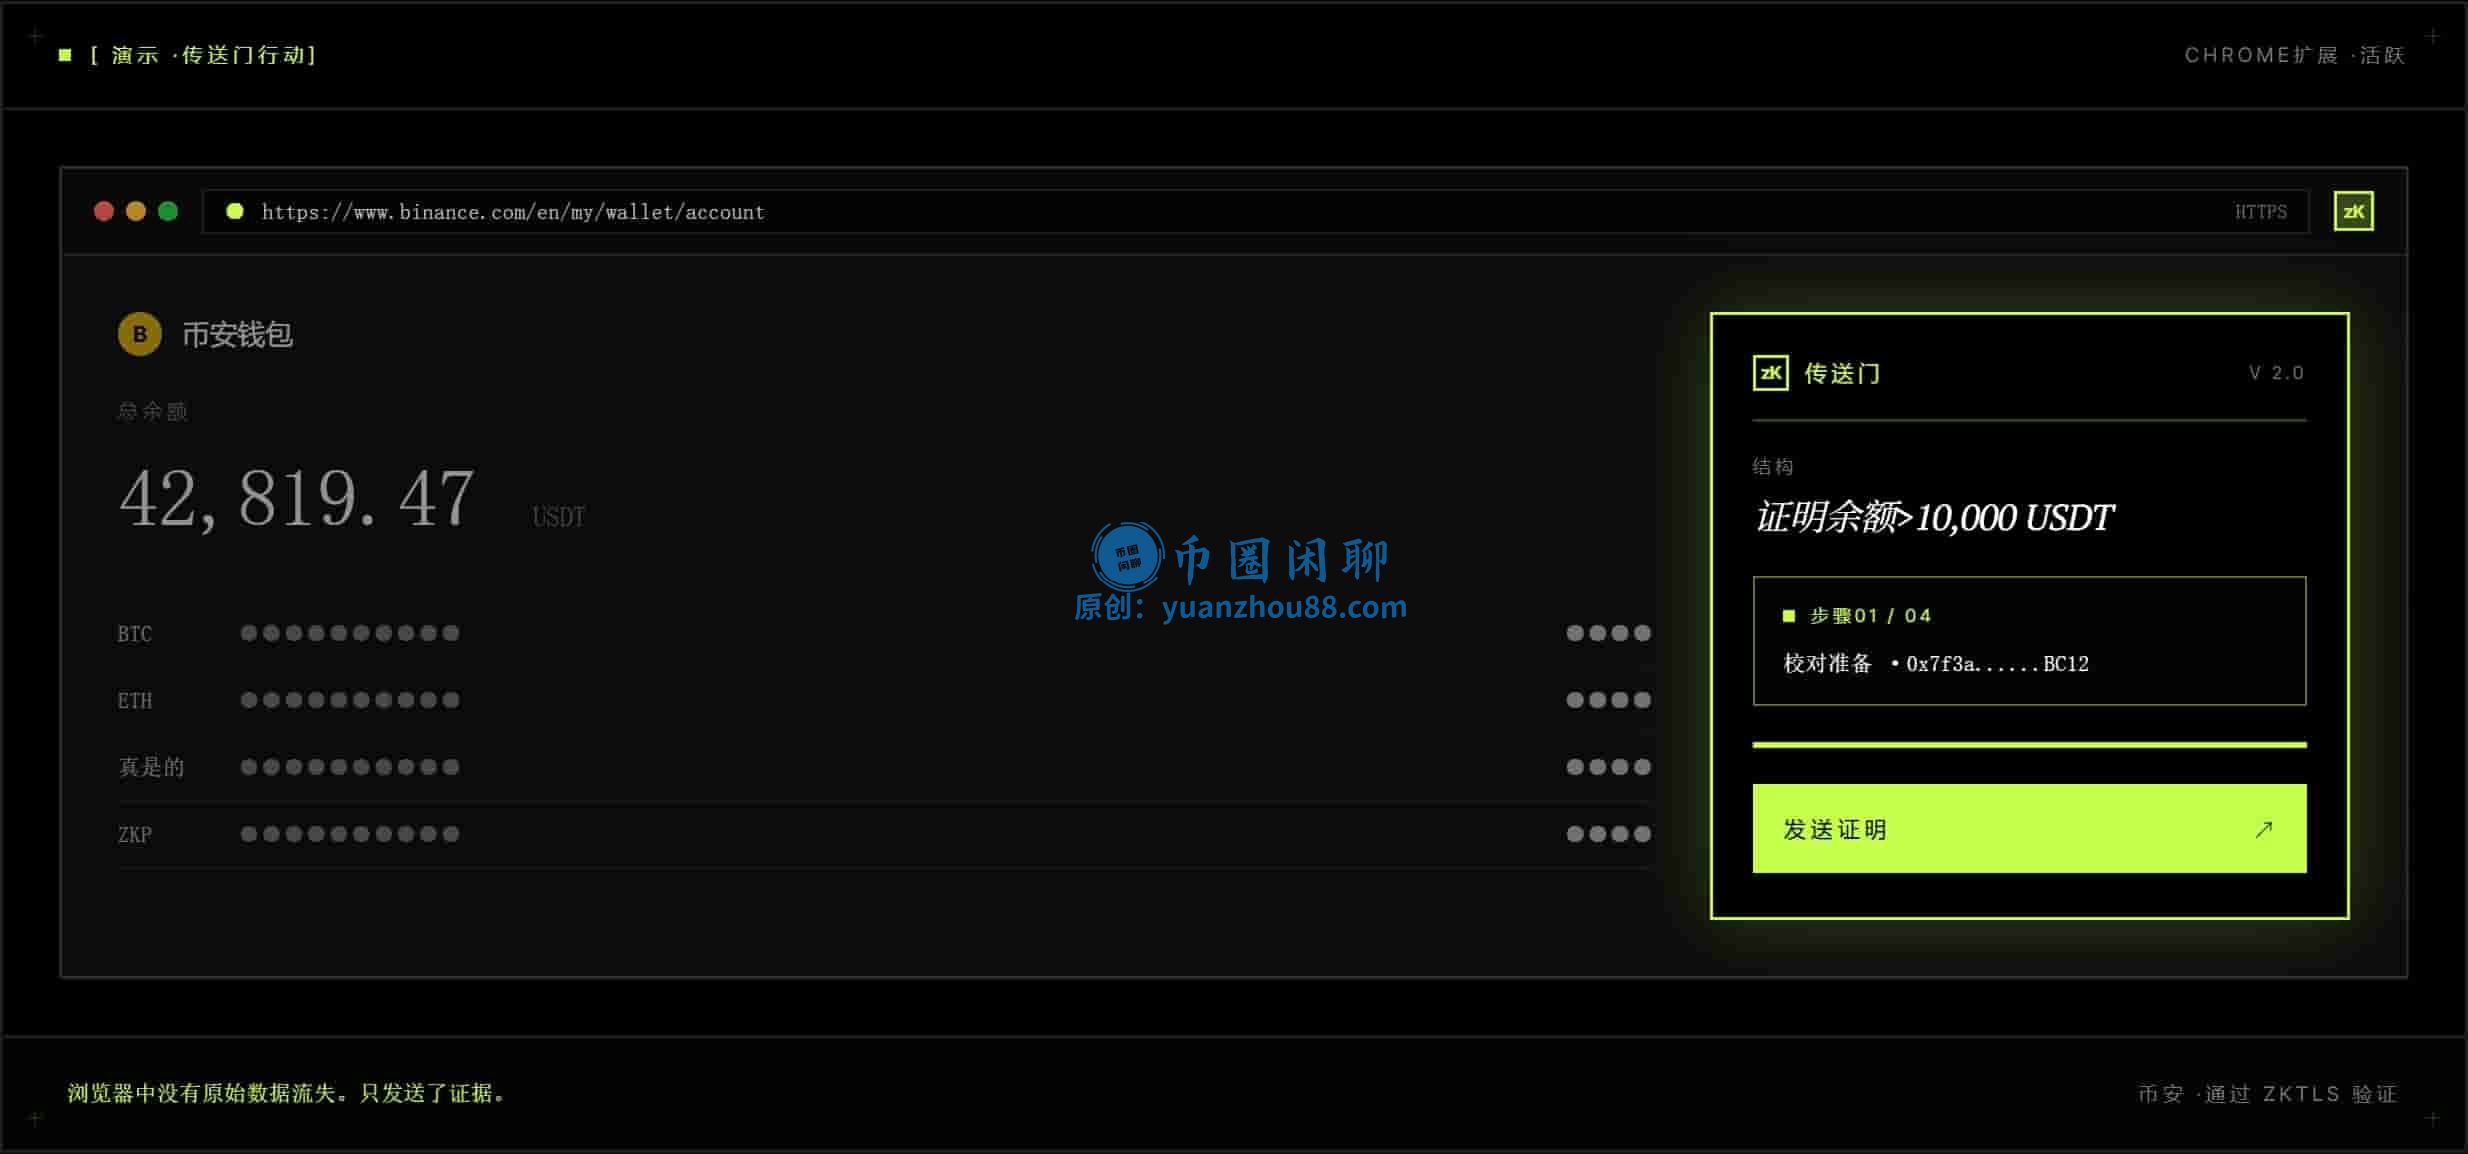
结果就是所谓的”数据可用不可见”:验证方拿到结论,却永远拿不到原始数据,用户端也不需要特殊硬件或云端算力。
混合ZK架构
zkPass在零知识证明层面做了一个不太常见的选择:混合方案。
具体来说,它同时使用了交互式ZK(VOLE-ZK)和非交互式ZK(基于SNARK框架的NIZK)。为什么要两套?原因在于它们解决的问题不同。
交互式ZK(VOLE-ZK)负责确保两件事:数据来源的真实性,以及客户端无法在本地篡改数据。VOLEitH算法在此基础上做了优化,专注于AND门电路,减少了证明生成的计算开销。
非交互式ZK(NIZK)则用于生成可以独立验证的最终证明,写入链上供智能合约调用。SNARK框架的压缩特性让证明体积足够小,适合链上存储和验证。
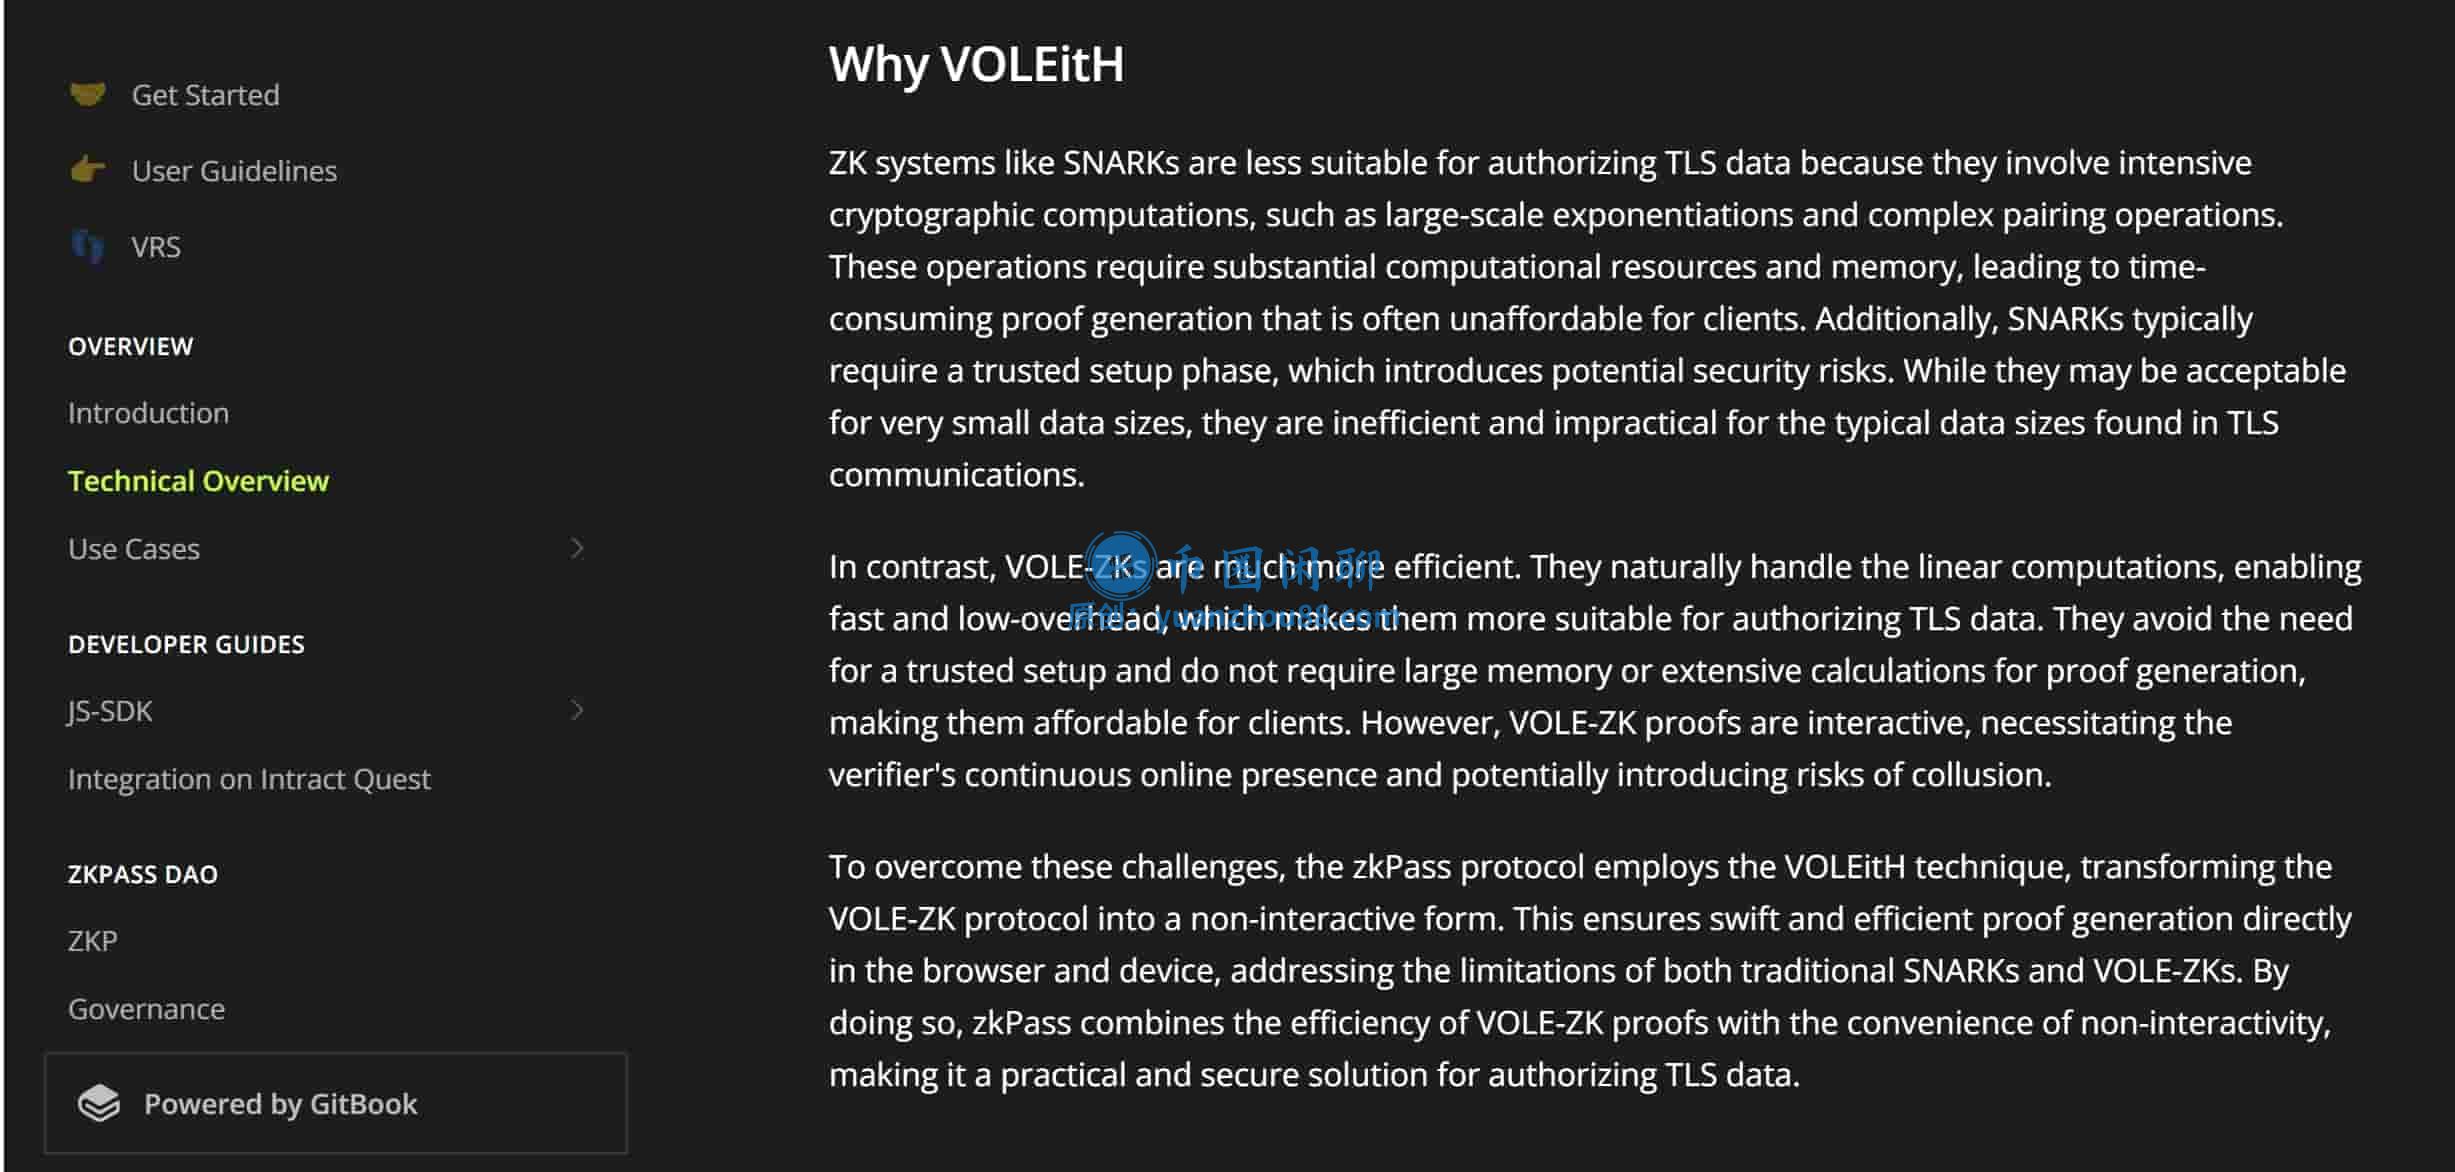
两套机制配合的结果是:既保证了“数据确实来自可信来源”,又保证了“用户没有在本地作弊”,同时还做到了“证明可以公开验证”。
三、ZKP代币经济、分配与融资
ZKP是以太坊上的ERC-20代币,总供应量固定在10亿枚,没有增发机制,反而设计了通缩成分部分结算费用会被销毁,DAO 还会用协议收入进行回购。它在生态里承担五件事:
- 结算媒介:所有证明结算与验证者运行都以ZKP计价;
- 验证者质押:节点必须质押 ZKP 作为抵押品,保障网络准确与稳定;
- 网络积分:记录可验证计算等链上贡献;
- 服务访问:企业和开发者支付 ZKP 调用验证 API 与隐私基础设施;
- 治理协调:持有者参与去中心化决策与协议维护。
已部署链与合约地址
$ZKP代币目前部署在3条链上,均通过LayerZero的OFT标准实现跨链统一供应。
| 区块链 | 合约地址 |
|---|---|
| 以太坊链 | 0xe1be424f442d0687129128c6c38aace44f8c8dbc |
| BSC链 | 0xd89B7dD376E671c124352267516BEF1C2cc231a3 |
| Base链 | 0xc6c1be6c6d828f9cea70f1b8351879510fbf0065 |
分配结构
| 分配对象 | 占比 | 解锁安排 |
|---|---|---|
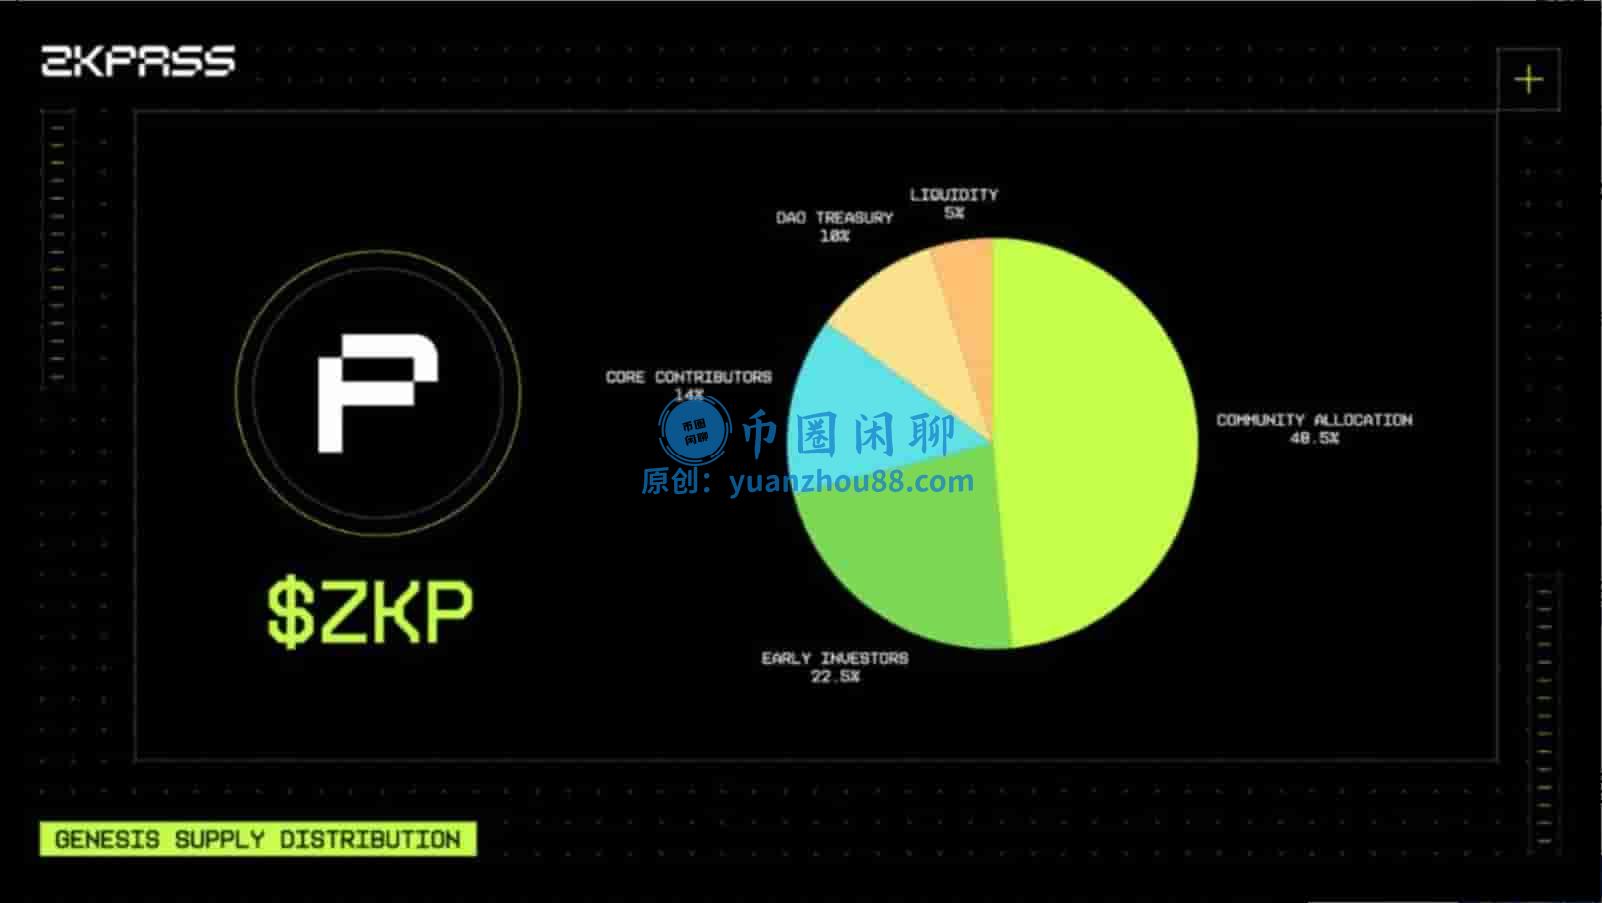
| 社区生态 | 48.5% | 代币生成时解锁12.5%,其余线性释放 |
| 早期投资者 | 22.5% | 12个月锁定期后分批释放 |
| 核心贡献者 | 14% | 24个月锁定期后分批释放 |
| DAO 国库 | 10% | 5年内分期释放 |
| 流动性储备 | 5% | 代币生成时100%解锁 |
团队背景与融资
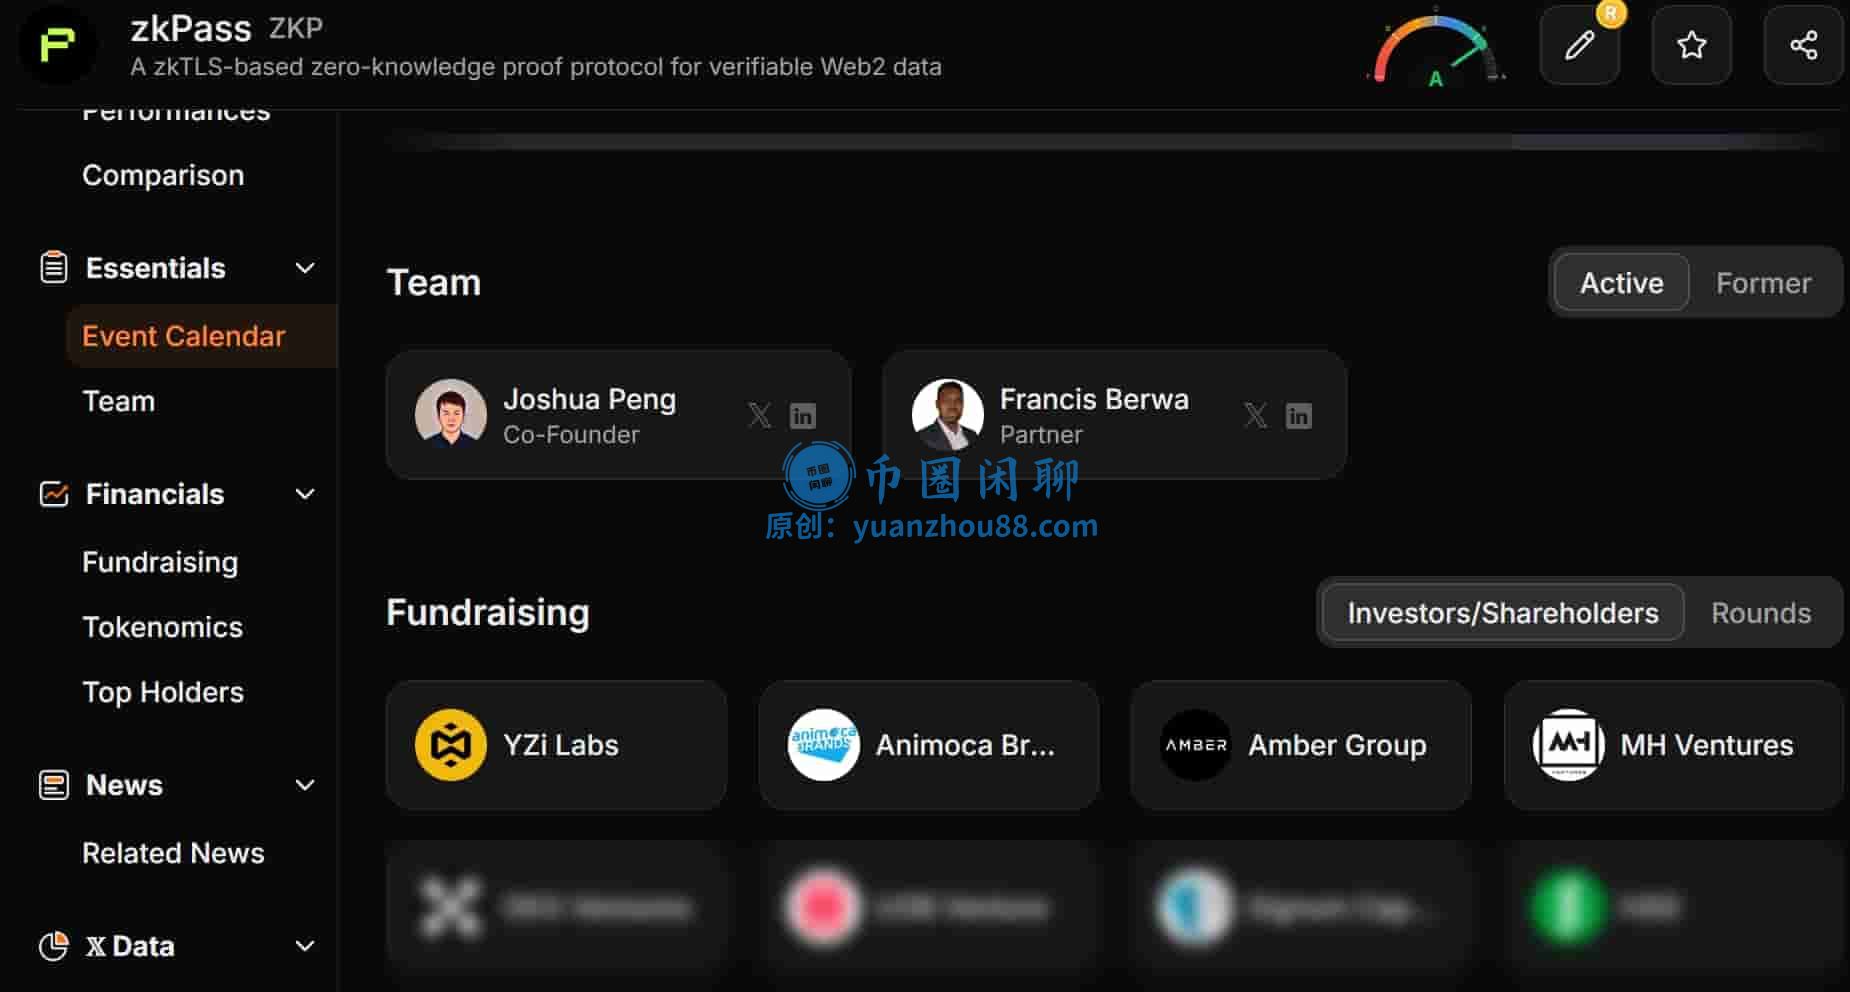
zkPass的开发团队来自斯坦福、伯克利等高校的密码学和区块链研究者,此前有在谷歌和Coinbase的工作经历。项目在2023年7月上线测试网,并在2025年12月上线主网。
融资上,2023年种子轮募集250万美元,投资方包括币安实验室、OKX Ventures、红杉中国;2024年A轮以 SAFT 形式募集1250万美元,估值1亿美元,由dao5与Animoca Brands领投,Flow Traders、Amber Group等参投。两轮合计约 1500万美元,若计入后续统计口径则达到1700万至1800万美元。
四、它能用在哪?
zkPass的证明覆盖法律身份、金融记录、医疗健康、社交行为、学历职业凭证等多个数据域,落地方向包括:DeFi隐私信用评分(无需抵押的借贷风控)、去中心化身份与KYC/KYB合规、空投抗女巫筛查、AI数据真实性验证、DePIN数据提交防伪,以及教育与医疗机构的凭证核验。
对个人而言,用户真正掌握”披露什么、向谁披露”的决定权;对企业而言,能在不触碰原始数据的前提下完成合规核验,降低数据留存带来的法律风险;对生态而言,它补上的正是隐私与信任长期互斥的那块空缺。
五、主流加密货币隐私项目
要理解zkPass在隐私赛道中的位置,有必要把它放到更大的坐标系里看。以下是已上线的加密货币隐私项目对比:
| 项目 | 技术路线 | 隐私类型 | 核心机制 | 合规度 |
|---|---|---|---|---|
| Monero (XMR) | 环签名 + RingCT | 强制匿名支付 | 默认隐藏发送方、金额、接收方 | 低 |
| Zcash (ZEC) | zk-SNARKs | 可选匿名支付 | 屏蔽地址支持透明/隐私双模式 | 中高(Grayscale信托通道) |
| zkPass (ZKP) | zkTLS + 混合ZK | 数据可验证性 | 3P-TLS + MPC节点验证 | 高 |
| Zama | FHE全同态加密 | 可编程隐私计算 | 加密数据上直接计算 | 高 |
| Railgun | ZK隐私中继 | EVM链上隐私 | 协议级隐私层,隐藏交易路径 | 中高 |
| Aztec | ZK-Rollup | 隐私L2 | 以太坊首个去中心化隐私L2 | 高 |
| Arcium | MPC机密计算 | Solana生态隐私 | 加密数据联合计算 | 高 |
| Nillion | 盲计算 | 加密数据计算 | “盲计算机”主网已上线 | 高 |
几个值得注意的趋势:
第一,隐私赛道正在从“纯支付匿名”向“可编程隐私”迁移。Monero和Zcash解决的是一笔转账的匿名问题,而zkPass、Zama、Aztec解决的是“在不暴露数据的前提下完成计算和验证”的问题。后者的应用场景远大于前者,涵盖合规身份验证、DeFi信用评估、AI训练数据确权等方向。
第二,合规化。Zcash之所以能在2026年获得机构资金通道(Grayscale Zcash Trust),关键在于它保留了“可选透明”的选项,满足了监管的可审计要求。zkPass在设计上天然符合这个逻辑:验证结果上链,但原始数据不出设备,既保护隐私,又留下了审计线索。
一句话概括这个赛道:说白了,这批项目其实在解决同一个问题的不同侧面。Monero和Zcash是最早一批做支付隐私的,一个走强制匿名,一个给用户留了选择权,结果也挺有意思,强制匿名的反而被交易所踢来踢去,可选匿名的靠Grayscale信托在传统金融那边混得不错。Zama、Nillion、Arcium这三家玩的是计算层的活儿,让数据加密着就能干活,既不暴露也不耽误算,合规那边自然好说话。Railgun和Aztec盯的是链上交易路径,Aztec还拿了6100万美元融资搞了个ZK-Rollup,算是在以太坊上把隐私L2的旗子先插上了。至于zkPass,它其实没打算跟上面这些正面竞争,不动链、不动计算环境,专门拿zkTLS去啃HTTPS网站这块硬骨头,把Web2的私密数据直接翻译成链上能验的证明,主网跑了100万+条ZK Attestations,算是目前把”网页数据上链验证”这条路走得最实的一个。
以下是 zkPass 的官方链接和白皮书文档地址。
技术白皮书:官方技术白皮书的Markdown本位于https://docs.zkpass.org/overview/technical-whitepaper,PDF 版本可通过白皮书页面内的链接获取。
官方文档中心:https://docs.zkpass.org/包含了完整的协议文档,涵盖Introduction、Technical Overview、JS-SDK、FAQ等模块。